Tin tặc và bài toán bảo vệ dòng vốn trong kỷ nguyên số
Hải Vân
Tin tặc đang trở thành rủi ro hệ thống đối với doanh nghiệp, đòi hỏi chuyển từ tư duy phòng thủ bị động sang xây dựng năng lực phát hiện sớm, ứng phó nhanh và phục hồi bền vững trước các cuộc tấn công mạng.
Đích ngắm chuyển hướng sang dòng vốn lõi
Ngày 4/11/2026, Ngân hàng Crédit Mutuel Arkéa của Pháp xác nhận trở thành nạn nhân của một cuộc tấn công mạng cho phép thực hiện các giao dịch gian lận trị giá khoảng 100 triệu euro, tương đương khoảng 112 triệu USD. Theo thông báo của ngân hàng, tin tặc xâm nhập vào tài khoản riêng của Crédit Mutuel Arkéa để chuyển tiền sang các tổ chức ngân hàng khác, sau đó chuyển đổi số tiền thành tiền mã hóa thông qua các sàn giao dịch chuyên dụng.
Tấn công mạng ngày càng nhắm vào dữ liệu, hệ thống thanh toán và dòng vốn của doanh nghiệp.
Hầu hết các tài khoản khách hàng không bị xâm nhập và không chịu tổn thất trực tiếp. Tuy nhiên, tin tặc đã tiếp cận được vốn tự có của ngân hàng, chuyển hơn 100 triệu euro từ quỹ khoảng 10 tỷ euro mà tổ chức này nắm giữ, trước khi phân tán tài sản qua nhiều nền tảng giao dịch tiền mã hóa.
Crédit Mutuel Arkéa cho biết cuộc tấn công đã được kiểm soát, một phần tiền đã bị chặn và ngân hàng đang triển khai các biện pháp thu hồi. Dù vậy, vụ việc vẫn đặt ra câu hỏi lớn về khả năng bảo vệ các hệ thống thanh toán, quản trị vốn và quy trình phê duyệt giao dịch của cả những định chế tài chính lớn tại châu Âu.
Rủi ro này không chỉ giới hạn ở Pháp. Tại Việt Nam, trong quý III/2026, hệ thống Viettel Anti-DDoS ghi nhận 1.958.124 cuộc tấn công từ chối dịch vụ phân tán (DDoS), tăng 257,9% so với cùng kỳ năm 2025. Tài chính - ngân hàng, nông nghiệp - sản xuất thực phẩm và giáo dục là những lĩnh vực ghi nhận nhiều vụ tấn công nhất.
Theo báo cáo rò rỉ dữ liệu 2026 của IBM, chi phí trung bình toàn cầu cho một vụ rò rỉ dữ liệu đạt 4,99 triệu USD, tăng 12% so với năm trước và lập kỷ lục. Đáng lo ngại hơn, cứ bốn vụ xâm nhập độc hại thì có một vụ sử dụng AI, tăng 56% so với năm trước. Các vụ tấn công có AI hỗ trợ gây thiệt hại trung bình 6 triệu USD.
Như vậy, tin tặc đang chuyển từ tấn công dữ liệu khách hàng sang nhắm vào tài khoản nội bộ, dòng vốn, hệ thống thanh toán và chuỗi cung ứng công nghệ của doanh nghiệp. Với ngân hàng, hậu quả không chỉ là mất tiền mà còn là gián đoạn hoạt động, tổn hại uy tín và làm suy giảm niềm tin của người gửi tiền.
Chủ động chuyển đổi tư duy phòng thủ
Trước bối cảnh tấn công ngày càng tinh vi, doanh nghiệp cần chuyển từ tư duy phòng thủ bị động sang phòng thủ chủ động, có khả năng phát hiện sớm, phản ứng nhanh và phục hồi liên tục. Đây cũng là định hướng mà Viettel Threat Intelligence đưa ra sau khi phân tích tình hình an ninh mạng quý III/2026, với khuyến nghị giám sát an toàn thông tin liên tục 24/7, rà soát và vá lỗ hổng thường xuyên, sao lưu dữ liệu định kỳ, tăng cường kiểm soát truy cập và quản trị rủi ro từ nhà cung cấp, đối tác trong chuỗi cung ứng.
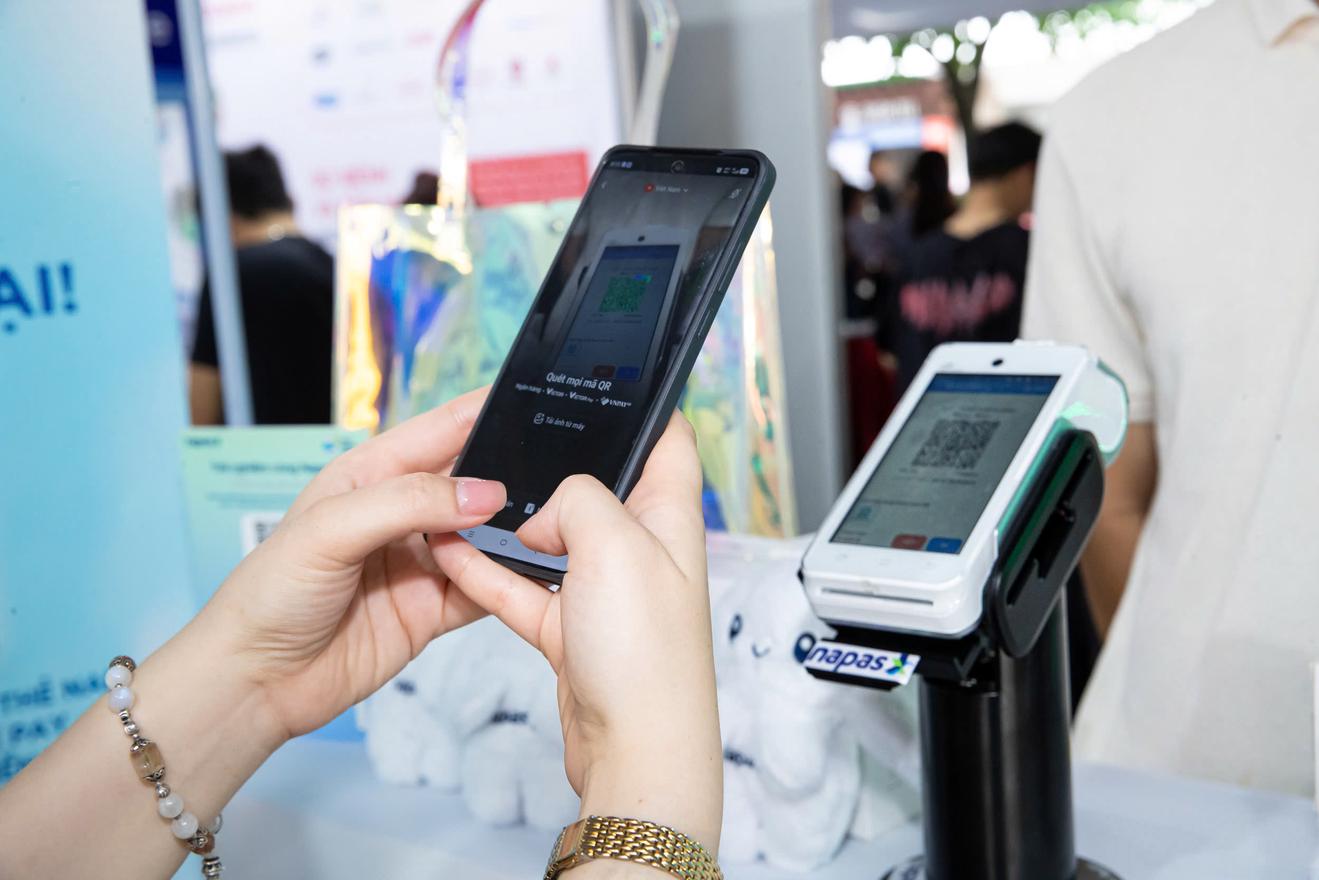
Chủ động phòng ngừa là yêu cầu bắt buộc để bảo vệ hệ thống ngân hàng số trước các cuộc tấn công ngày càng tinh vi.
Tại Hội thảo và Triển lãm Smart Banking 2026 lần thứ 7, diễn ra ngày 22/10/2026 dưới sự bảo trợ của Ngân hàng Nhà nước Việt Nam, do Hiệp hội Ngân hàng Việt Nam phối hợp Tập đoàn IEC tổ chức, ông Nguyễn Xuân Việt, Giám đốc Công nghệ kiêm Giám đốc Khối Dịch vụ Công nghệ mới, FPT IS, Tập đoàn FPT, đề xuất ba hướng nâng cao năng lực bảo vệ ngân hàng số.
Thứ nhất, củng cố nền tảng bảo mật và quản lý danh tính. Ngân hàng cần triển khai mô hình Zero Trust, theo đó không mặc nhiên tin cậy bất kỳ người dùng hay thiết bị nào, mà phải xác minh từng yêu cầu truy cập dựa trên danh tính, quyền hạn và bối cảnh cụ thể.
Cách tiếp cận này cần mở rộng tới khách hàng và từng giao dịch, thông qua việc liên kết tài khoản với thiết bị đã đăng ký, áp dụng xác thực không cần mật khẩu theo chuẩn FIDO2 và bảo đảm thông tin khách hàng xác nhận khớp với nội dung giao dịch thực tế. Trước nguy cơ giả mạo sinh trắc học bằng AI, đại diện FPT đề xuất bổ sung năng lực phát hiện tấn công tiêm dữ liệu sinh trắc học (IAD), bên cạnh khả năng phát hiện giả mạo trình diện (PAD).
Thứ hai, kết nối các hệ thống an ninh mạng và chống gian lận. Ngân hàng thường vận hành nhiều hệ thống chuyên biệt như trung tâm điều hành an ninh mạng (SOC), hệ thống phát hiện gian lận (Fraud Detection) và hệ thống phòng chống rửa tiền (AML). Nếu các hệ thống này hoạt động riêng rẽ, ngân hàng có thể bỏ lỡ mối liên hệ giữa dấu hiệu xâm nhập, đăng nhập bất thường và giao dịch đáng ngờ. Việc kết nối dữ liệu và đối chiếu tín hiệu theo thời gian thực sẽ giúp hình thành bức tranh rủi ro toàn diện, rút ngắn thời gian phát hiện và ứng phó.
Thứ ba, ứng dụng AI vào giám sát và ứng cứu an ninh mạng. FPT đang phát triển định hướng SOC ứng dụng AI nhằm hỗ trợ phân tích cảnh báo, điều tra và xử lý sự cố. Công nghệ này có thể tổng hợp lượng lớn dữ liệu, nhận diện dấu hiệu đáng chú ý và đề xuất phương án xử lý để chuyên gia ra quyết định nhanh hơn. Tuy nhiên, các hành động có mức độ ảnh hưởng cao vẫn cần giám sát và phê duyệt của chuyên gia.
Bên cạnh giải pháp công nghệ, đầu tư cho an ninh mạng cần được coi là khoản chi bắt buộc của chuyển đổi số. Theo Luật An ninh mạng số 116/2025/QH15, các cơ quan, tổ chức, doanh nghiệp nhà nước, tổ chức chính trị, tổ chức chính trị - xã hội và đơn vị sự nghiệp công lập do ngân sách nhà nước bảo đảm phải bố trí tối thiểu 15% tổng kinh phí thực hiện chương trình, đề án, dự án đầu tư chuyển đổi số, ứng dụng công nghệ thông tin cho bảo vệ an ninh mạng.
Về góc độ chiến lược, tại phiên thảo luận chuyên đề "Ngân hàng số đáng tin cậy: Thúc đẩy đổi mới thanh toán và tăng cường phòng chống gian lận", ông Harmon Wang, Tổng Giám đốc StreamCube Technology, nhấn mạnh cần xây dựng hệ thống phòng, chống gian lận thông minh, toàn diện trên quy mô toàn ngân hàng. Theo ông, hệ thống này cần gắn với cơ chế phối hợp giữa cơ quan quản lý, lực lượng chức năng, ngân hàng và các đơn vị cung cấp dịch vụ liên quan.
Bài học từ Crédit Mutuel Arkéa cho thấy an ninh mạng đã trở thành yếu tố không thể tách rời của quản trị rủi ro doanh nghiệp. Trong nền kinh tế số, năng lực phòng thủ chủ động không chỉ giúp giảm thiệt hại khi sự cố xảy ra, mà còn là điều kiện tiên quyết để bảo vệ dòng vốn, uy tín và tính liên tục hoạt động.
Nhiều nguồn tin cho biết Bộ Tài chính và một cơ quan thuộc Bộ Thương mại của Mỹ đã bị tin tặc tấn công. Hội đồng An ninh Quốc gia Mỹ (NSC) thậm chí đã phải tổ chức một buổi họp khẩn để giải quyết vấn đề trên. Nhóm tin tặc được mô tả đã dùng thủ đoạn rất tinh vi và có sự hậu thuẫn từ các thế lực nước ngoài.
Quản trị rủi ro (QTRR) là một trong những cấu phần quan trọng giúp tăng trưởng và phát triển bền vững. Trong quá trình hoạt động, SeABank luôn chú trọng đầu tư, nâng cấp, áp dụng QTRR vào quy trình vận hành, tạo nên “lá chắn” vững chắc giúp hoạt động của Ngân hàng luôn ổn định, an toàn và hiệu quả.
Cục Quản lý, giám sát bảo hiểm (Bộ Tài chính) vừa có văn bản về việc thực hiện quản trị rủi ro gửi các doanh nghiệp bảo hiểm phi nhân thọ, doanh nghiệp tái bảo hiểm, chi nhánh doanh nghiệp bảo hiểm phi nhân thọ nước ngoài.
Ngày 8/12/2022, Liên đoàn Thương mại và Công nghiệp Việt Nam (VCCI) phối hợp với Hiệp hội Ngân hàng (VNBA) tổ chức diễn đàn “Quản trị rủi ro và đảm bảo an toàn tài chính, thúc đẩy hoạt động Fintech và ngân hàng số tại Việt Nam”.